サイバー攻撃が世界的に増えています。代表的な攻撃であるランサムウェアについて、調査会社Comparitechの集計では、2026年8月は997件となり、同社の集計で月間の過去最多を更新しました。米国では医療機器大手のBoston Scientific(BSX)が攻撃を受けて操業が止まり、業績予想に届かない見込みを開示しています。日本でも9月以降、数百万件規模の個人情報流出が相次ぎました。
背景の一つとして注目されているのが、AIの発展です。Microsoftによると、脆弱性が見つかってから攻撃に使える状態になるまでの時間は、中央値で1日を大きく下回るまでに縮まっています。この記事では、世界の主な被害状況、AIがもたらした変化、決算に影響が出た米国上場企業、需要の追い風を受けやすいセキュリティ銘柄の順に整理します。
主要ポイント
- 攻撃は過去最多ペース:2026年8月のランサムウェアは997件で、前月比23%増でした。医療が前月比30%増、公益が倍増するなど、社会基盤に関わる分野の件数も増えています。
- AIで攻撃が速く、大量に:Microsoftによると、脆弱性が見つかってから攻撃に使える状態になるまでの時間の中央値は、24時間を大きく下回ります。一方、企業が重要な脆弱性を直すには30〜60日かかることがあります。
- 決算への影響も現実に:Boston Scientificはガイダンス未達の見込みを開示しました。3月に攻撃を受けたStrykerも、第1四半期の業績に重大な影響が出ています。
- 操業停止型の攻撃が業績を直撃:情報流出を開示したAmgenは財務への重大な影響を見込まず、McKessonは重大性をまだ判断していないとしています(8月28日時点)。今回の3社では、操業停止型のBSXの方が株価の下げが大きくなりました(ほかの材料も含む)。
- 防御側は好決算:CrowdStrike、Palo Alto Networks、Zscalerは前年比2割超の増収でした。ただし買収の寄与や成長の減速見通しもあり、すべてが追い風というわけではありません。
何が起きているのか:ランサムウェアは8月に過去最多
まず全体の量を確認します。Comparitechは、ランサムウェア集団の犯行声明や被害組織の発表をもとに、毎月の攻撃件数を集計しています。
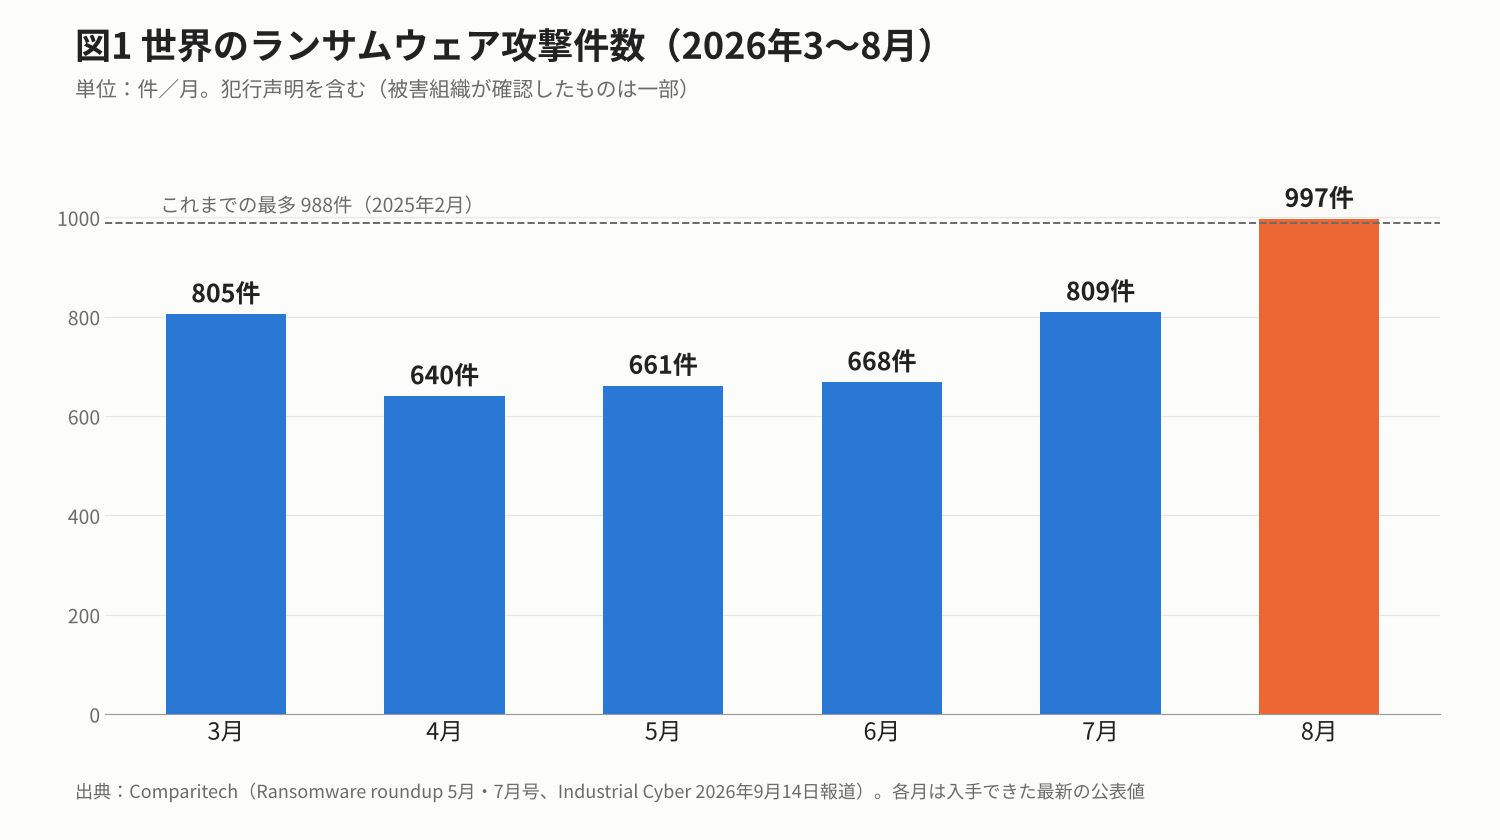
2026年の月間件数は、4〜6月に600件台で落ち着いていました。その後7月に809件、8月に997件と急増し、2025年2月の988件を上回って同社の集計で過去最多となっています。なお、7月は当初799件と発表され、のちに809件へ修正されました。図1の各月は入手できた最新の公表値で、公表の時点が月ごとに異なります。8月の内訳を見ると、医療が69件で前月から30%増え、公益(水道・電力など)も5件から10件に倍増しました。
ただし、この件数は犯行声明を多く含みます。8月の企業への攻撃861件のうち、被害企業が確認したのは49件でした。件数は傾向をつかむ目安として読むのが無難です。
7月末以降の代表的な事案を、被害の型とあわせて並べると次のとおりです。
表1:2026年7月末〜10月上旬の代表的な被害
時期 | 被害組織(国) | 被害の型 | 概要 |
|---|---|---|---|
7月末〜8月 | CEVA Logistics(フランス系の物流大手) | 業務障害・情報流出 | 7月29日から欧州の8倉庫で業務に障害。取引先のbol、De Bijenkorf、Valveなどが、顧客情報が閲覧・持ち出しされた可能性を公表 |
8〜9月 | ベルリン州政府(ドイツ) | ランサムウェア | 攻撃集団Rhysidaが約5.7TBの窃取を主張し、最低入札額30BTCでデータを競売にかけた。州政府は「恐喝には応じない」と表明 |
8月 | 米アルコール・たばこ・火器及び爆発物取締局(ATF) | 不正アクセス | ランサムウェア集団Qilinが犯行声明(主張段階)。司法省が「major incident」に指定 |
8月 | Boston Scientific(米国) | 操業停止 | 世界規模のシステム障害で、製造・受注処理・出荷に支障。業績予想に届かない見込みを開示 |
8月 | McKesson(米国) | 情報流出 | 流出したデータに患者の保険・医療情報などが含まれる場合があると説明。ShinyHuntersが犯行声明(会社は攻撃者を特定していない) |
7〜8月 | PTC Windchillの利用企業(世界) | 脆弱性の一斉悪用 | Clopが製品ライフサイクル管理(PLM)ソフトの脆弱性(CVE-2026-12569)を突き、40超の組織名を公開(主張段階) |
9月 | Citrix NetScalerの利用企業(世界) | 未修正の脆弱性の悪用 | リモート接続機器の脆弱性2件(CVE-2026-88771、CVE-2026-88772)が、9月27日の修正版公開より前に悪用された |
9月 | タイムズカー(日本) | 情報流出 | 退会者を含む約660万アカウントの情報が流出。うち約160万アカウントでは免許証画像などの本人確認書類も流出(第3報) |
9月 | 京王電鉄グループ(日本) | ランサムウェア | 一部グループ会社の営業システムに支障。各社の告知では百貨店の決済やホテル予約などに影響。鉄道の運行に影響はないと発表 |
10月 | デンマーク中央住民登録(CPR) | 正規アクセスの悪用 | 民間企業の正規アクセス権が悪用され、約880万人分の情報にアクセスされた |
10月 | 焼肉きんぐ(日本) | 情報流出 | アプリ会員約1,079万件が流出 |
注:時期は主に発生・公表の月。「主張段階」は攻撃者の主張のみで、被害組織や当局が確認していないもの。
引用:SecurityWeek|CEVA Logisticsの障害(2026年8月12日)、ベルリン州政府|プレスリリース(2026年9月3日)、BlackFog|The State of Ransomware: September 2026(2026年10月5日)、Boston Scientific|Form 8-K(2026年8月26日)、HIPAA Journal|McKesson Cyberattack(2026年9月18日)、SecurityWeek|Cl0p Names Over 40 Victims of PTC Windchill Campaign(2026年8月19日)、BleepingComputer|NetScalerの脆弱性(2026年9月27日)、タイムズカー|第3報(2026年9月29日)、京王電鉄|お知らせ(2026年9月26日)、BleepingComputer|Denmark population registry data breach(2026年10月5日)
筆者は、被害を大きく3つの型に整理しています。1つ目は、BSXや京王電鉄のように、システムが止まって業務ができなくなる型です。2つ目は、McKessonやタイムズカーのように、顧客や患者の情報が盗まれる型です。3つ目は、WindchillやNetScalerのように、多くの企業が共通して使う製品の弱点を突き、まとめて攻撃する型です。3つ目は侵入の手口、1つ目と2つ目は被害の結果による分け方なので、1つの事案が複数の型に当てはまることもあります。
表1の事例では、医療と物流、行政の被害が多く含まれます。これらの分野はシステムが止まると社会への影響が大きいため、身代金を払わせやすい分野として狙われていると考えられます。日本では、会員アプリやECサイトなど顧客向けシステムからの大量流出が9月後半から続いています。
なぜ増えているのか|AIで攻撃が速く、大量に
攻撃が増えた理由は一つではありません。なかでも、2026年に入ってセキュリティ企業各社が共通して挙げているのが、攻撃者によるAIの利用です。大きく3つの変化が報告されています。ただし、これらはAI利用の広がりを示す報告で、攻撃件数の増加がAIによるものだと証明したものではありません。
脆弱性が見つかってから武器化されるまでが速くなった
Microsoftは10月1日、年次報告書「Digital Defense Report 2026」を公表しました。脆弱性が実際の環境で見つかってから、攻撃に使える形に仕上げられる(武器化される)までの時間の中央値は、24時間を大きく下回るまでに縮んだとしています。一方で、企業が外部に公開しているシステムの重要な脆弱性を直すには、30〜60日かかることがあると指摘しています。
CrowdStrikeの「2026 Threat Hunting Report」(8月3日公表)も同じ傾向を示しています。2026年上半期に同社が観測した、攻撃コードの見本(PoC)が公開された脆弱性への攻撃のうち、88%は公開から48時間以内に始まっていました。
公表される脆弱性の件数も増えています。Microsoftによると、2026年上半期に公表された脆弱性(CVE)は約4万件で、同社は年間で前年のほぼ倍のペースとしています。修正が追いつかない状態で、攻撃の入口が増え続けていることになります。
だましの手口が巧妙で大量になった
CrowdStrikeの同じ報告書では、電話で社員をだます「ボイスフィッシング」による侵入が、2026年上半期に2倍に増えたと報告されています。ある攻撃では、AIモデルへのリクエストが2分間で約20万回送られていたことも観測されています。
技術的には、AIを使えば自然な文面のメールや本物らしい音声を大量に作れるようになっています。これは一般的な技術の話で、今回の各事案で使われたと確認されたわけではありません。筆者は、言葉の壁が下がったことで、これまで攻撃者が少なかった言語圏も狙われやすくなったと見ています。NHKは10月6日、国内のセキュリティ会社の指摘として、7月以降に被害が増えており、攻撃にAIが悪用されている可能性が高いと報じています。ただし、本記事で確認した公開資料では、個々の事案でAIが使われたかどうかは示されていません。
AIそのものが攻撃をこなせる段階に
Microsoftの報告書は、管理された検証環境で、最先端のAIが32段階の攻撃手順をつなげたと紹介しています。AI開発のAnthropicは4月、脆弱性を見つける能力が非常に高いAIモデル「Claude Mythos Preview」について、一般公開しない方針を示しました。同社によると、このモデルは主要なOSやブラウザで深刻な未知の脆弱性を数千件見つけています。4月からは、防御側の企業に限って使える「Project Glasswing」という枠組みで提供されてきました。10月6日には、セキュリティ専門家向けの検証プログラム(Cyber Verification Program)を3段階に広げると発表しました。Glasswingの参加企業は、最も制限の少ない「Specialized Access」に移っています。
AIは攻撃側だけの道具ではありません。同じ能力は、脆弱性を先に見つけて直す防御にも使えます。攻撃と防御の双方がAIで速くなるなか、修正が遅れている企業ほど、悪用される機会に長くさらされる、というのが現在の構図です。
決算に響いた米国上場企業|BSXはガイダンス未達の見込み
サイバー攻撃は、すでに米国上場企業の決算に影響を与えています。2026年の主な例を並べると、製造や出荷が止まる「操業停止型」は業績に直結し、「情報流出型」は業績への影響が限られるという違いが見えてきます。
表2:2026年にサイバー攻撃の影響を開示した主な米国上場企業
企業(ティッカー) | 攻撃の時期 | 被害の型 | 決算・開示への影響 |
|---|---|---|---|
Boston Scientific(BSX) | 8月25日 | 操業停止(製造・受注処理・出荷に支障) | 第3四半期と通期2026年のガイダンスに届かない見込みと開示(9月8日) |
Stryker(SYK) | 3月11日 | 端末の遠隔消去(報道では約8万台) | 第1四半期の業績に重大な影響。売上は60億ドル(前年比+2.6%)。通期ガイダンスは維持 |
Hasbro(HAS) | 3月28日に発覚 | 不正アクセス | 四半期報告書(10-Q)の提出が期限に間に合わず延期。第1四半期の業績数値への影響はないと説明 |
McKesson(MCK) | 8月25日に検知 | 情報流出 | 業務は継続。重大かどうかはまだ判断していない(8月28日時点) |
Amgen(AMGN) | 7月 | 情報流出(外部クラウド) | 事案は重大と判断。財務への重大な影響は見込まない |
注:攻撃の時期は各社が検知・発覚したと開示した日。
引用:Boston Scientific|Form 8-K(2026年9月8日)、Stryker|Form 8-K/A(2026年4月9日)、MedTech Dive|Stryker cyberattack ‘meaningfully’ impacted Q1(2026年5月1日)、Bloomberg Tax|Hasbro Says Unable to File Form 10-Q Within Prescribed Time(2026年5月11日)、McKesson|Form 8-K(2026年8月28日)、Amgen|Form 8-K(2026年7月31日)
操業停止型:BSXとStrykerは業績に影響
心臓のペースメーカーやカテーテルなどを手がけるBoston Scientificは、8月25日に攻撃を検知しました。世界規模のシステム障害で、製造・受注処理・出荷に支障が出ています。9月8日には、7月29日に出したガイダンスに届かない見込みだと開示しました。元のガイダンスは次のとおりです。
表3:Boston Scientificの7月29日時点のガイダンス
項目 | 第3四半期 | 通期2026年 |
|---|---|---|
売上成長率(オーガニック) | +3〜5% | +5〜6% |
調整後EPS | 0.80〜0.82ドル | 3.28〜3.32ドル |
注:オーガニックは一定の買収・事業売却や為替の影響を除いた伸び。
引用:Boston Scientific|第2四半期決算リリース(2026年7月29日)
MedTech Diveによると、同社は9月9日に製造・受注処理・出荷の全面復旧を発表しました。会社は失った売上の一部を取り戻せる可能性があるとし、長期の財務への重大な影響は見込んでいません。新しい見通しは10月28日の第3四半期決算で示される予定です。
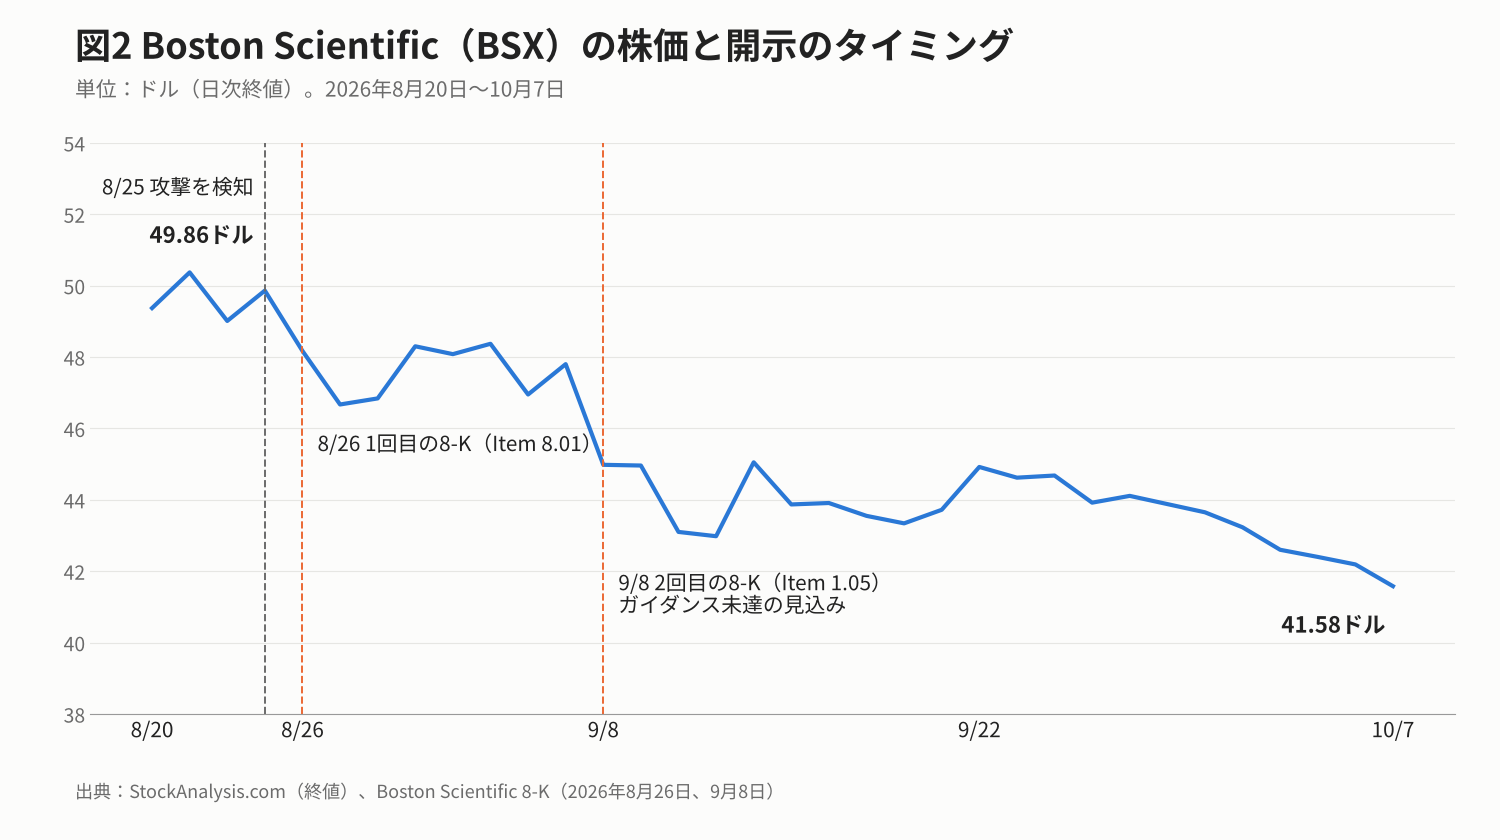
株価は、攻撃を検知した8月25日から10月7日までに16.6%下げました(49.86ドル→41.58ドル、筆者計算)。ただし、BSXは攻撃の前から52週高値(105.65ドル)の半値を割っていました。下落のすべてをサイバー攻撃のせいと見るのは無理があります。
同じ医療機器大手のStrykerは、3月11日に攻撃を受けました。報道によると、社内のWindows端末約8万台が遠隔で消去されています。Check Point Researchなどは、イラン系とされる集団Handalaによる攻撃と分析しています。第1四半期の売上は60億ドルで、前年比2.6%増にとどまりました。一方で、4月9日には製造・受注・物流の復旧を開示し、通期のガイダンスは据え置いています。
情報流出型:McKessonとAmgenは株価の反応が小さかった
McKessonとAmgenは、どちらも情報流出を開示しました。Amgenは財務への重大な影響を見込んでおらず、McKessonは8月28日時点で重大性をまだ判断していないとしています。どちらも業務は止まっていません。
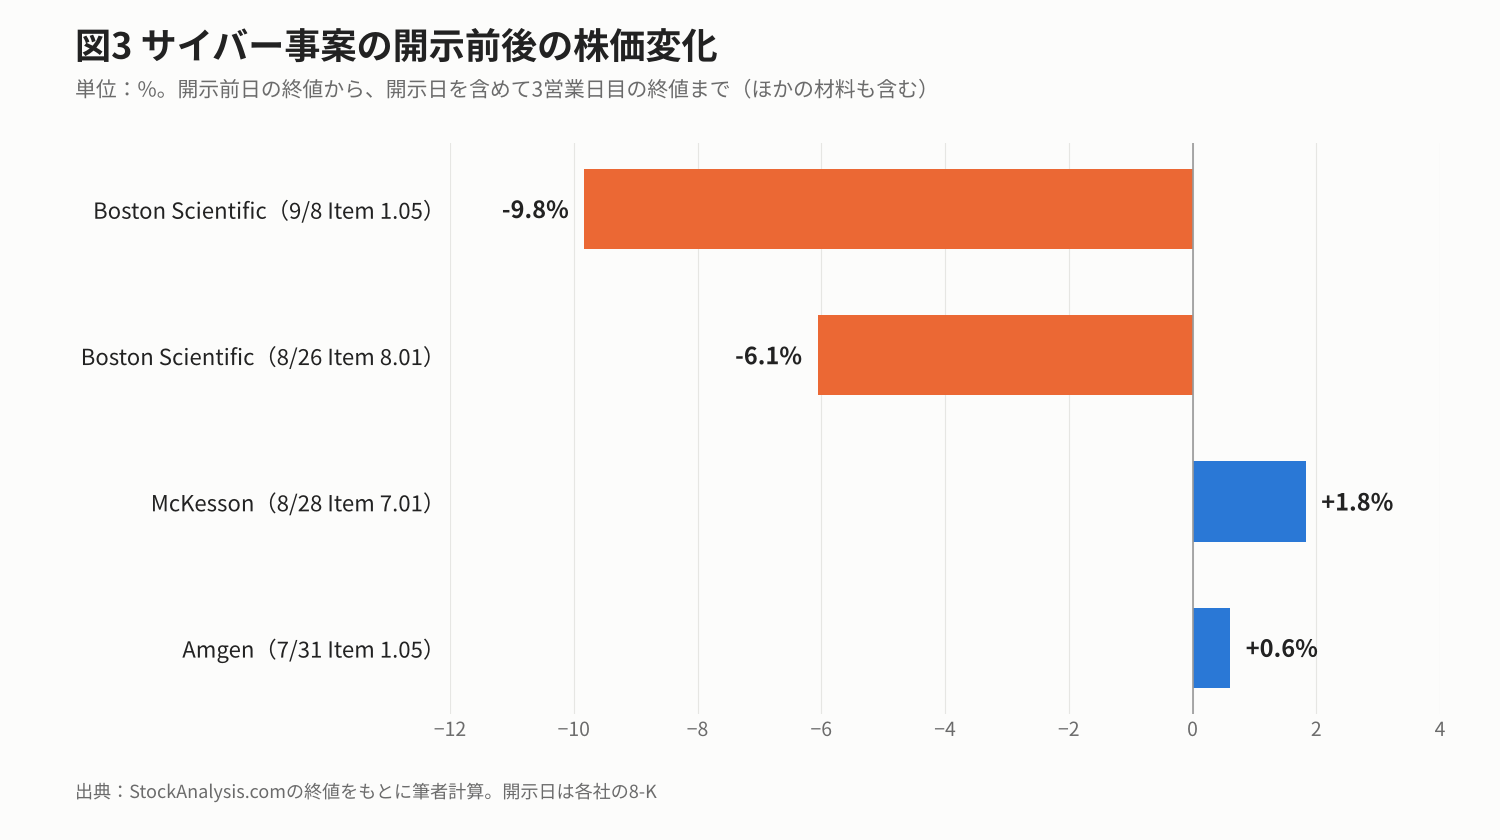
開示前日から、開示日を含めて3営業日目までの株価の変化を比べると、BSXは2回の開示で−6.1%と−9.8%でした。これに対して、McKessonは+1.8%、Amgenは+0.6%です(筆者計算、ほかの材料も含む)。筆者は、売上が直接消える操業停止型の攻撃の方が、投資家にとって重いと見ています。
開示を見るときの3つのポイント
米国の上場企業は、サイバー事案を「重大」と判断したら、原則としてその判断から4営業日以内に8-K(臨時報告書)のItem 1.05で開示します。保有銘柄が開示したときは、次の3点を確認すると深刻さをつかみやすくなります。
- Itemの番号:1.05なら、会社が事案を重大と判断したことを示します。BSXも1回目(8月26日)は判断前のItem 8.01で、2回目(9月8日)にItem 1.05へ切り替えました。ただし、財務への重大な影響が確定したという意味ではありません。
- 業務への影響:製造・受注・出荷など、売上に直結する業務が止まっているかを見ます。
- 業績への言及:「重大な影響を見込まない」「まだ判断していない」「ガイダンスに届かない」のどれかで深刻さが変わります。
恩恵を受けやすいセキュリティ銘柄
攻撃が増えれば、守る側への支出も増えやすいと筆者は見ています。8月下旬から9月上旬に決算を発表したセキュリティ大手3社は、いずれも2割超の増収でした。
表4:セキュリティ大手3社の直近決算(いずれも7月末締めの四半期)
企業 | 主な分野 | 売上(前年比) | ARR(前年比) | 通期ガイダンス(売上) |
|---|---|---|---|---|
CrowdStrike(CRWD) | 端末の監視と防御(EDR) | 14.7億ドル(+26%) | 58.4億ドル(+25%) | FY27:59.9〜60.1億ドル |
Palo Alto Networks(PANW) | ネットワーク防御・ID管理など総合 | 34.1億ドル(+34%) | 次世代セキュリティ 91.0億ドル(+63%) | FY27:141〜142億ドル(+23〜24%) |
Zscaler(ZS) | クラウド経由の通信の保護(ゼロトラスト) | 8.98億ドル(+25%) | 37.7億ドル(+25%) | FY27:39.1〜39.4億ドル(+16.6〜17.5%) |
注:Palo AltoはCyberArk買収、ZscalerはRed Canary買収の寄与を含む。
引用:CrowdStrike|2027年度第2四半期決算(2026年8月26日)、Palo Alto Networks|2026年度第4四半期決算(2026年9月1日)、Zscaler|2026年度第4四半期決算(2026年9月3日)
ARRは、サブスクリプションなど継続的な収益を年額に換算した指標で、算出方法は会社ごとに異なります。CrowdStrikeは、この四半期に新たに積み上げたARRが3.33億ドルと過去最高でした。Palo Altoは、ID管理大手CyberArkの買収で事業が広がり、ARRの伸びが大きく見えています。Zscalerは買収分を除くとARRの伸びが20%で、FY2027(2026年8月〜2027年7月)の売上成長率は16.6〜17.5%と、減速を見込んでいます。
攻撃の型と対策分野
今回の攻撃の型と、対策の分野を対応させると次のようになります。
- 侵入後の横展開やランサムウェア:端末を監視して異常を止めるEDR。CrowdStrike(CRWD)、SentinelOne(S)など。
- 社員をだます手口や正規アカウントの悪用:ID管理と認証の強化。Okta(OKTA)、CyberArkを傘下に持つPalo Alto Networks(PANW)など。
- 公開している機器の脆弱性:機器の修正や設定変更に加え、VPNなど外部に公開する入口を減らすゼロトラスト接続。Zscaler(ZS)、Palo Alto Networksなど。
- Webアプリの脆弱性:Webアプリへの攻撃を防ぐWAF。Cloudflare(NET)など。
- 操業停止からの復旧:書き換えできないバックアップ。Rubrik(RBRK)など。
AIの面では、CrowdStrikeとPalo Alto NetworksがAnthropicのProject Glasswingに立ち上げ時から参加しています。攻撃側がAIで速くなるなか、AIを防御に組み込めるかどうかが、各社の競争力を左右しそうだと筆者は見ています。CDNとセキュリティを一体で提供するCloudflareについては、Cloudflare(NET)の銘柄分析で詳しく整理しています。
ただし、ここで挙げた企業名は分野を説明するための例で、特定の銘柄を推奨するものではありません。3社の決算は7月末までの四半期で、8月以降の事案が需要にどう表れたかはまだ数字に入っていません。攻撃が増えることと、各社の株価が上がることは別の話でもあります。
まとめ
サイバー攻撃は、2026年8月にランサムウェアの月間件数がComparitechの集計で過去最多を更新するなど、世界的に増えています。医療や物流、行政が狙われ、日本でも顧客向けシステムからの大量流出が続きました。背景の一つとして、AIによって脆弱性の悪用が速くなり、だましの手口が巧妙で大量になったことが報告されています。ただし、件数の増加にAIがどれだけ寄与したかは実証されていません。
米国株への影響は、被害の型によって分かれました。操業が止まったBoston Scientificはガイダンス未達の見込みを開示し、Strykerも第1四半期の業績に重大な影響が出ています。一方、情報流出を開示したMcKessonとAmgenは、開示前後の株価が大きく下げませんでした。守る側のセキュリティ大手3社は2割超の増収でしたが、8月以降の事案の影響はまだ数字に入っていません。
今後は、10月28日のBoston Scientificの決算で示される新しいガイダンスと、例年11〜12月に続くセキュリティ大手の決算で、8〜9月の事案を受けた需要の変化が語られるかが焦点です。一方で、BSXの株価の下げは攻撃の前から進んでいたこと、ランサムウェアの件数や攻撃集団の主張には未確認のものが多いことには注意が必要です。攻撃の増加が、そのまま各社の売上や株価につながるとは限りません。
見解
投資家として筆者が最も重く見ているのは、BSXがサイバー攻撃を理由にガイダンス未達の見込みを開示した点です。今回の情報流出2社では株価への影響が限られましたが、操業停止型の攻撃は売上を直接奪います。今後も、操業停止型の攻撃が上場企業の業績予想を崩すケースは出てくると筆者は見ています。
保有銘柄がサイバー事案を開示したら、8-KのItem番号と業務への影響を確かめ、攻撃者の主張だけで売買しないことが大切です。セキュリティ銘柄については、攻撃の増加という追い風が、次の決算でどこまで数字に表れるかを確かめたいと考えています。以上は筆者の見方であり、確定した事実ではありません。
引用
- Boston Scientific|Form 8-K(2026年8月26日、Item 8.01)
- Boston Scientific|Form 8-K(2026年9月8日、Item 1.05)StockTitan掲載
- Boston Scientific|第2四半期決算リリース(2026年7月29日)
- MedTech Dive|Boston Scientificの全面復旧に関する記事(2026年9月11日)
- McKesson|Form 8-K(2026年8月28日、Item 7.01)
- HIPAA Journal|McKesson Cyberattack(2026年9月18日)
- Amgen|Form 8-K(2026年7月31日、Item 1.05)
- Stryker|Form 8-K/A(2026年4月9日、Item 1.05)
- HIPAA Journal|Stryker Cyberattack Has Impacted First Quarter Earnings
- MedTech Dive|Stryker cyberattack ‘meaningfully’ impacted Q1(2026年5月1日)
- Bloomberg Tax|Hasbro Says Unable to File Form 10-Q Within Prescribed Time(2026年5月11日)
- SEC|SEC Adopts Rules on Cybersecurity Risk Management, Strategy, Governance, and Incident Disclosure by Public Companies(2023年7月26日)
- Microsoft|Digital Defense Report 2026(2026年10月1日)
- CrowdStrike|2026 Threat Hunting Report(2026年8月3日)
- Anthropic|Project Glasswing(2026年4月7日公表、10月6日更新を含む)
- Anthropic|Expanding the Cyber Verification Program(2026年10月6日)
- CrowdStrike|2027年度第2四半期決算(2026年8月26日)
- Palo Alto Networks|2026年度第4四半期決算(2026年9月1日)
- Zscaler|2026年度第4四半期決算(2026年9月3日)
- Industrial Cyber|Global ransomware attacks hit record 997 in August 2026(2026年9月14日、Comparitechの集計)
- Comparitech|Ransomware roundup: July 2026(2026年8月5日)
- Comparitech|Ransomware roundup: May 2026(2026年6月4日)
- BlackFog|The State of Ransomware: September 2026(2026年10月5日)
- TechCrunch|The worst hacks and breaches of 2026 so far(2026年6月8日初出、9月15日更新)
- SecurityWeek|CEVA Logisticsの障害に関する記事(2026年8月12日)
- SecurityWeek|Cl0p Ransomware Group Names Over 40 Victims of PTC Windchill Campaign(2026年8月19日)
- BleepingComputer|Citrix admins warned to shut down NetScalers over 2 exploited zero-days(2026年9月27日)
- BleepingComputer|Denmark population registry data breach affects 8.8 million people(2026年10月5日)
- ベルリン州政府|プレスリリース(2026年9月3日)
- タイムズカー|第2報(2026年9月28日)
- タイムズカー|第3報(2026年9月29日)
- 京王電鉄|お知らせ(2026年9月26日)
- piyolog|ランサムウェア攻撃による京王電鉄グループのシステム障害についてまとめてみた(2026年9月30日)
- NHK|個人情報流出なぜ相次ぐ?“異様な状況”AI悪用可能性の指摘も(2026年10月6日)
- StockAnalysis.com|BSX統計(52週高値)
- StockAnalysis.com|BSX株価履歴(8月25日〜10月7日の終値)
- StockAnalysis.com|MCK株価履歴(8月27日・9月1日の終値)
- StockAnalysis.com|AMGN株価履歴(7月30日・8月4日の終値)
取得時点:2026年10月8日(株価は2026年10月7日終値)
免責
※本記事は2026年10月8日時点の公開情報に基づく客観的な整理であり、特定の銘柄の売買を推奨・勧誘するものではありません。金額は特記なき限り米ドルで表記しています。各社の開示内容はSEC提出書類と会社発表をもとに、原文の限定条件を保って記載するよう努めており、ガイダンスは会社の定義に基づきます。株価の変化率はStockAnalysis.comの終値をもとに筆者が計算したもので、サイバー事案以外の材料も含みます。ランサムウェアの件数や攻撃集団による被害の主張には、第三者が検証していないものが含まれます。本文では、確定した開示、会社の説明、第三者の集計、報道ベースの情報、攻撃者の主張、筆者の見方を区別するよう努めていますが、ガイダンスは将来の実績を保証するものではありません。株価等の指標は取得時点の値であり、以後変動します。投資判断はご自身の責任で行ってください。